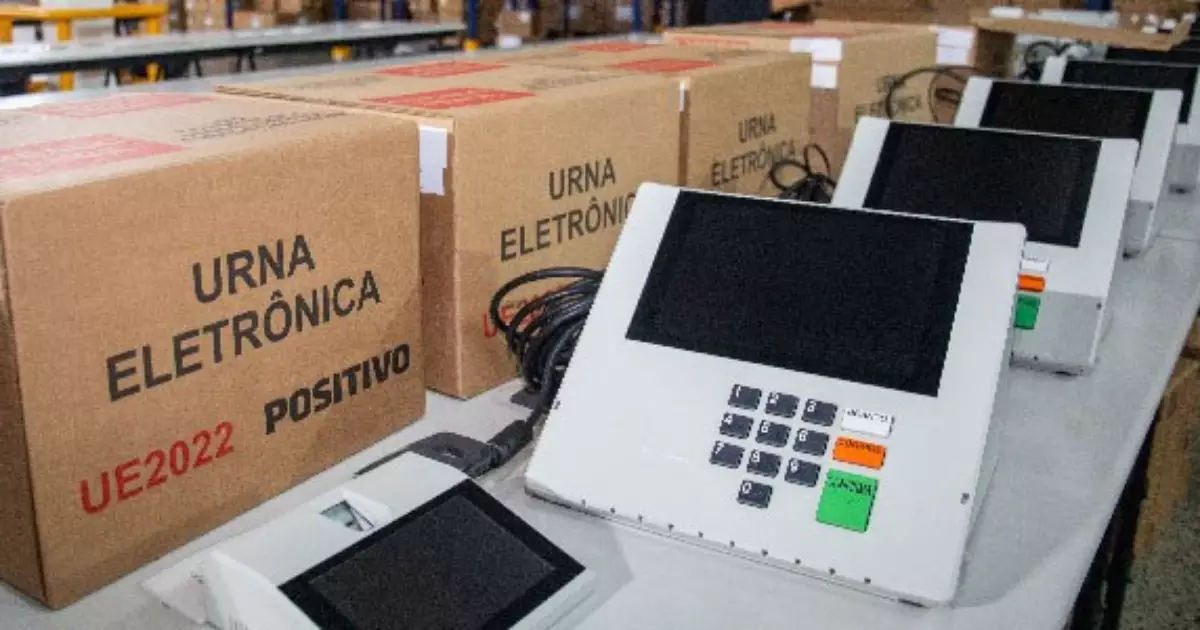
As dúvidas e teorias sobre a segurança do sistema eletrônico de votação no Brasil são recorrentes a cada período eleitoral, gerando questionamentos sobre a possibilidade de fraudes, invasões ou ataques aos equipamentos. Desde sua implementação em 1996, o sistema brasileiro tem sido objeto de escrutínio, mas a Justiça Eleitoral afirma que sua robustez é garantida por uma combinação de tecnologia avançada, testes contínuos e diversos mecanismos de auditoria que visam assegurar a integridade do processo.
A preocupação com a inviolabilidade do voto é central para a democracia, e a urna eletrônica, como ferramenta principal, é projetada para operar em um ambiente de alta segurança. Seus protocolos são desenvolvidos para mitigar riscos e oferecer transparência, permitindo que entidades fiscalizadoras acompanhem de perto cada etapa do processo eleitoral.
Isolamento Total: Proteção Contra Ameaças Cibernéticas
Uma das características fundamentais da segurança da urna eletrônica reside em seu isolamento completo de redes externas. O equipamento é projetado para funcionar de forma autônoma, sem qualquer tipo de conexão. Não há placas ou hardwares que permitam conexões de rede, seja com ou sem fio, e tampouco acesso à internet. Essa arquitetura impede ataques remotos e invasões cibernéticas que poderiam comprometer a integridade dos dados.
Além da ausência de hardware de conectividade, o sistema operacional da urna, baseado em Linux, é customizado especificamente para essa finalidade. Ele é preparado sem nenhum mecanismo de software que possibilite conexão de rede ou acesso remoto, reforçando a barreira contra qualquer tentativa de comunicação externa não autorizada.
Integridade e Autenticidade do Software Eleitoral
A segurança e a integridade do sistema são alicerçadas em dois pilares essenciais: a garantia de que o programa não foi modificado (integridade) e a confirmação de que o software foi produzido pelo Tribunal Superior Eleitoral (TSE) (autoria/autenticidade). Todos os programas são desenvolvidos internamente pelo TSE, assegurando controle total sobre o código-fonte.
Esses programas permanecem abertos para inspeção por diversas entidades fiscalizadoras, como partidos políticos, Ministério Público, Ordem dos Advogados do Brasil (OAB), Polícia Federal e universidades, por um período mínimo de um ano. Internamente, as equipes de desenvolvimento de softwares da urna são segregadas das equipes responsáveis pela transmissão e totalização dos votos, criando uma camada adicional de segurança e evitando conflitos de interesse. Para mais informações sobre o processo eleitoral, visite o site oficial do TSE.
Lacração e Hashes: Verificação de Autenticidade
Um passo crucial no processo de segurança é a Cerimônia de Lacração dos Sistemas Eleitorais. Durante este evento, os programas são assinados digitalmente, e resumos digitais, conhecidos como hashes, são gerados. Esses hashes funcionam como uma “impressão digital” do software, garantindo que qualquer alteração, por menor que seja, seja imediatamente detectada.
Cópias das assinaturas e dos hashes são disponibilizadas para auditoria e são armazenadas em mídias não regraváveis, guardadas na sala-cofre do TSE. Este procedimento permite que qualquer parte interessada verifique a autenticidade dos programas carregados nas urnas, comparando os hashes gerados com os que estão em uso.
Salvaguardas Físicas e Validação de Hardware
Cada urna eletrônica possui um componente vital para sua segurança: um hardware de segurança. Este componente é equipado com um chip fisicamente blindado, projetado para proteger contra manipulações. Antes mesmo da inicialização do BIOS, o hardware de segurança realiza uma validação rigorosa das assinaturas e dos hashes dos programas.
Caso seja detectada qualquer modificação em uma única linha do código-fonte ou se a assinatura original do TSE estiver ausente, o equipamento é automaticamente bloqueado e impede seu funcionamento. Adicionalmente, qualquer tentativa de violação física do chip resulta em sua autodestruição, tornando impossível o acesso não autorizado aos seus dados internos. A fabricação dos componentes eletrônicos é realizada de forma que eles são entregues “vazios”, sem inteligência própria ou programas, e o fabricante não tem acesso ao código-fonte nem consegue testar a urna finalizada sem as chaves cadastradas pela Justiça Eleitoral.
Inseminação e Transmissão Segura dos Votos
A fase de inseminação, que é a transferência dos programas para as zonas eleitorais, ocorre por meio de uma rede privada e criptografada, garantindo que os dados não sejam interceptados ou alterados durante o transporte. Após a instalação dos softwares nas urnas, todas as entradas físicas são seladas com lacres especiais, produzidos pela Casa da Moeda. Esses lacres são projetados para mudar de aparência caso sejam removidos, fornecendo uma evidência visual imediata de qualquer tentativa de violação.
Na transmissão dos resultados após a votação, os dados contidos nas mídias de resultado são protegidos por criptografia e assinaturas digitais. Esses dados são enviados em frações de segundo através de uma rede própria da Justiça Eleitoral, garantindo a confidencialidade e a integridade das informações até a totalização final dos votos. Esses múltiplos níveis de proteção, do desenvolvimento do software à transmissão dos resultados, são projetados para assegurar a confiabilidade do sistema eleitoral brasileiro.
Fonte: terra.com.br