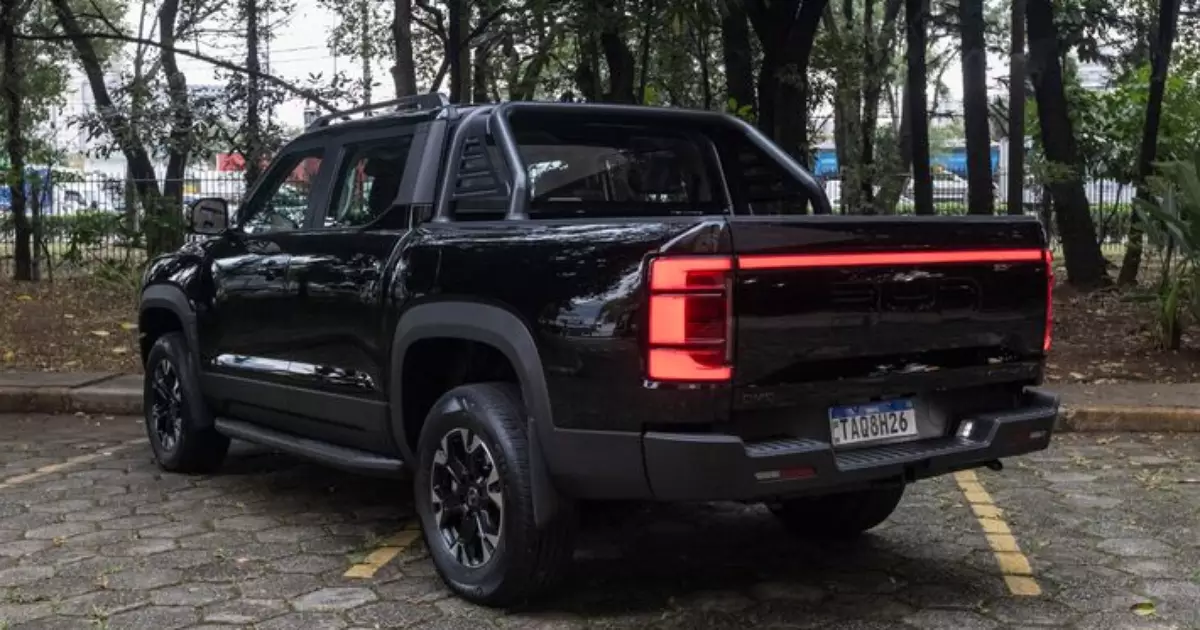
A picape híbrida BYD Shark, comercializada em diversos mercados, incluindo o Brasil, tornou-se o centro de uma investigação sobre vulnerabilidades de segurança que expõem o veículo a acessos não autorizados. A montadora chinesa confirmou a existência de falhas e já prepara uma atualização de software para mitigar os riscos identificados, que vão desde a escuta de conversas internas até o controle de algumas funções do carro.
A descoberta dessas brechas levantou preocupações significativas sobre a privacidade e a segurança dos proprietários, especialmente considerando a crescente integração de tecnologia nos veículos modernos. As vulnerabilidades foram demonstradas em testes que revelaram a capacidade de acessar remotamente o sistema de entretenimento e, em alguns casos, até mesmo interferir em componentes críticos do veículo mediante acesso físico.
Investigação revela brechas no sistema multimídia
As falhas de segurança na BYD Shark vieram à tona após uma investigação conduzida pelo programa australiano Four Corners, da emissora ABC, em setembro. Durante os testes, o especialista Dan Hreszczuk conseguiu demonstrar o acesso ao sistema de entretenimento do veículo.
Ele foi capaz de reproduzir áudios, visualizar imagens na central multimídia e travar as portas da picape. Além disso, a investigação mostrou que era possível acessar o microfone interno do veículo e monitorar sua localização, evidenciando um risco à privacidade dos ocupantes.
Acesso remoto via Android Debug Bridge (ADB)
A BYD confirmou que uma das principais vulnerabilidades identificadas estava relacionada ao acesso a ferramentas de desenvolvimento do software da central multimídia. Segundo a fabricante, a brecha permitia a ativação do Android Debug Bridge (ADB), uma ferramenta normalmente utilizada para depuração de sistemas Android, mas que estava desativada por padrão.
A falha possibilitou habilitar o ADB e instalar um aplicativo de terceiros não autorizado, permitindo o controle remoto de diversas funções. A empresa esclareceu que, para acessar informações sensíveis como a localização e o áudio captado pelo microfone, o procedimento exigia que o motorista autorizasse uma solicitação de permissão exibida na tela do veículo.
Vulnerabilidades que exigem contato físico
A demonstração de segurança foi além do acesso remoto ao sistema multimídia. Durante o experimento, o especialista também conseguiu acionar os limpadores de para-brisa e desligar os faróis da picape enquanto ela estava em movimento. Este tipo de interferência, no entanto, exigiu um procedimento diferente.
De acordo com a BYD e o próprio pesquisador, foi necessário acessar fisicamente a fiação do veículo e conectar um dispositivo à rede interna de comunicação eletrônica, conhecida como CAN bus. Isso significa que esses comandos não foram executados remotamente pela internet, mas sim por meio de contato direto com a arquitetura eletrônica do carro.
Resposta da BYD e reforço da segurança
Diante das descobertas, a BYD informou que conseguiu reproduzir as vulnerabilidades em seus próprios testes e está preparando uma atualização remota de software. Esta atualização terá como objetivo eliminar o caminho utilizado para habilitar o ADB, fechando a brecha de acesso remoto.
A fabricante também está avaliando se vulnerabilidades semelhantes podem afetar outros modelos de sua linha de veículos. Adicionalmente, a empresa adotou novas medidas de proteção na interface de diagnóstico OBD, que agora incluem isolamento físico e autenticação dos dispositivos conectados, visando dificultar o acesso não autorizado a funções críticas do veículo. Embora sistemas como freios e câmeras não tenham sido acessados, a capacidade de interferir em faróis e limpadores já representa um risco significativo à segurança durante a condução.
Fonte: terra.com.br